Faille critique dans PHP : une alerte mondiale menace la sécurité de nombreux sites web
Le monde du développement web et de la cybersécurité est confronté à une nouvelle alerte majeure. Deux vulnérabilités critiques ont été découvertes dans PHP, l'un des langages de programmation les plus utilisés pour faire fonctionner les sites web et les applications en ligne. Révélées au cours de la semaine du 19 octobre 2026, ces failles ont provoqué une mobilisation de plusieurs organisations, entreprises technologiques et agences de cybersécurité à travers le monde.
Le niveau de gravité attribué à ces vulnérabilités, associé à la large utilisation de PHP dans les infrastructures numériques, a conduit plusieurs responsables de systèmes informatiques à prendre des mesures préventives. Certains services ont été temporairement mis hors ligne afin de limiter les risques, le temps d'évaluer leur exposition et de déployer les correctifs nécessaires.
Cette situation nous rappelle une réalité essentielle : la sécurité informatique ne doit jamais être considérée comme une étape secondaire du développement. Un site web peut disposer d'une interface moderne, de fonctionnalités performantes et d'une bonne expérience utilisateur tout en restant vulnérable si les composants techniques qui le font fonctionner ne sont pas régulièrement entretenus.
1. PHP, un langage au cœur du fonctionnement d'une grande partie du web
Avant de comprendre la gravité de cette alerte, il est important de revenir sur le rôle de PHP dans l'écosystème numérique.
PHP, dont le nom signifie aujourd'hui « PHP: Hypertext Preprocessor », est un langage de programmation libre principalement utilisé côté serveur. Contrairement au HTML, qui structure le contenu d'une page, PHP permet de traiter des données, de gérer des sessions, d'interagir avec une base de données et de générer des pages web dynamiques.
Concrètement, lorsqu'un utilisateur se connecte à un espace client, remplit un formulaire, effectue une recherche ou consulte certaines informations sur un site, PHP peut intervenir dans le traitement de sa demande avant que le résultat ne lui soit renvoyé.
Le langage est notamment utilisé dans l'écosystème WordPress, les boutiques en ligne, les systèmes de gestion de contenu et de nombreuses applications professionnelles. Des outils et frameworks comme Laravel et Symfony permettent également aux développeurs de concevoir des applications web structurées et évolutives.
Selon les données citées par la société de cybersécurité Wiz dans le contexte de cette découverte, PHP alimente environ 70 % des sites web. Ce chiffre illustre l'importance de ce langage et explique pourquoi une vulnérabilité touchant son fonctionnement interne peut susciter une inquiétude internationale.
2. Deux vulnérabilités critiques qui attirent l'attention des experts
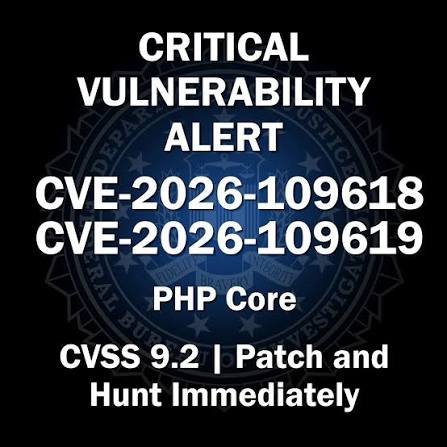
Les deux failles signalées portent les identifiants techniques CVE-2026-109618 et CVE-2026-109619. Selon les informations publiées sur cet incident, les chercheurs leur ont attribué un score de gravité de 9,2 sur 10 selon l'échelle CVSS v4.0, ce qui correspond à un niveau critique.
Le problème est particulièrement préoccupant parce que les vulnérabilités se situent dans le langage lui-même et peuvent donc concerner plusieurs applications reposant sur des versions vulnérables de PHP. Dans certaines conditions, leur exploitation pourrait permettre à un attaquant d'exécuter du code sur un serveur affecté et potentiellement d'accéder à des données sensibles.
Il faut toutefois faire une distinction importante : la présence d'une version vulnérable ne signifie pas automatiquement qu'un serveur a été piraté. Le risque réel dépend notamment de la version utilisée, de la configuration du système, des composants exposés et des protections déjà en place.
Au moment de la publication des informations rapportées par la BBC le 23 octobre 2026, aucun cas d'exploitation réussie de ces failles n'avait été officiellement signalé dans cet article. Des tentatives d'exploitation avaient néanmoins été observées par des acteurs de l'industrie, ce qui renforce la nécessité d'agir rapidement.
3. Pourquoi une faille dans PHP peut-elle mettre un site web en danger ?
Pour mieux comprendre les conséquences possibles, prenons l'exemple d'un site de commerce électronique développé avec PHP.
Ce site peut gérer des comptes clients, des commandes, des factures, des coordonnées personnelles et des informations commerciales. Toutes ces données sont hébergées ou traitées dans une infrastructure informatique qui comprend le serveur web, le moteur PHP, les bases de données et d'autres services.
Si une vulnérabilité est exploitable sur le serveur, un attaquant pourrait, selon les circonstances, chercher à exécuter des commandes non autorisées, à accéder à des fichiers, à perturber le fonctionnement de l'application ou à atteindre des informations auxquelles il ne devrait pas avoir accès.
Les conséquences potentielles peuvent donc dépasser le simple dysfonctionnement d'une page web. Elles peuvent concerner la confidentialité des données, l'intégrité des informations, la disponibilité des services et la confiance des utilisateurs.
Il est également important de rappeler que la gravité d'une vulnérabilité ne signifie pas que toutes ces conséquences se produiront systématiquement. Une analyse technique reste nécessaire pour déterminer les risques réels dans chaque environnement.
4. Une réaction internationale face au risque
L'alerte a entraîné des mesures préventives dans plusieurs pays et au sein de différentes organisations. Selon les informations rapportées par la BBC, certains systèmes associés à Wikimedia, à des services gouvernementaux et à des organismes publics ont été temporairement retirés du réseau pendant les vérifications de sécurité.
Des services de la municipalité d'Édimbourg, des plateformes liées au gouvernement finlandais et certains services de la BBC ont également été concernés par des mesures de précaution. En France, l'opérateur Orange a annoncé la suspension temporaire de certains services à l'échelle internationale pendant le déploiement de correctifs.
Ces décisions montrent qu'en matière de cybersécurité, la disponibilité d'un service n'est pas toujours la priorité absolue lorsqu'un risque sérieux est identifié. Dans certaines circonstances, une interruption temporaire peut être préférable à une exposition prolongée susceptible de compromettre les données ou les systèmes.
Il ne faut cependant pas en conclure que tous les sites cités ont subi une attaque réussie. Dans plusieurs cas, la mise hors ligne constituait une mesure préventive destinée à permettre les vérifications et la sécurisation des infrastructures.
5. L'intelligence artificielle, un nouvel outil pour découvrir les failles de sécurité
Un autre aspect important de cette affaire concerne le rôle de l'intelligence artificielle dans la recherche de vulnérabilités.
Les équipes de recherche associées à Wiz et Calif ont utilisé des outils d'intelligence artificielle capables d'analyser du code informatique et de repérer des comportements potentiellement dangereux. Ces technologies peuvent aider les chercheurs à examiner de grandes quantités de code et à identifier des erreurs qui auraient pu rester inaperçues pendant de nombreuses années.
Le point essentiel est que les vulnérabilités ne sont pas nécessairement apparues récemment. D'après les explications rapportées par la BBC, les défauts existaient depuis longtemps dans le logiciel. Les nouvelles capacités d'analyse ont contribué à les mettre en évidence.
Cette évolution ouvre des perspectives intéressantes pour les développeurs et les spécialistes de la sécurité. L'IA peut faciliter l'audit de code, aider à identifier des erreurs de programmation et accélérer certaines opérations de vérification.
Mais cette évolution comporte aussi un risque : les mêmes capacités peuvent être détournées par des acteurs malveillants pour rechercher des failles et préparer des attaques plus rapidement. L'intelligence artificielle représente donc à la fois une opportunité pour renforcer la sécurité et un défi supplémentaire pour les équipes chargées de défendre les systèmes informatiques.
6. Les sites WordPress, les boutiques en ligne et les applications PHP sont-ils concernés ?
La réponse dépend de l'environnement technique utilisé par chaque site.
Un site WordPress, une boutique WooCommerce ou une application développée avec Laravel peut être concerné si le serveur qui l'exécute utilise une version vulnérable de PHP. Toutefois, l'utilisation de l'une de ces technologies ne suffit pas, à elle seule, à conclure qu'un site est vulnérable ou compromis.
Il est également essentiel de comprendre qu'une mise à jour de WordPress ou de ses extensions ne corrige pas nécessairement une vulnérabilité située dans le moteur PHP lui-même. Les correctifs doivent être appliqués au niveau approprié, notamment sur l'environnement serveur.
Les propriétaires de sites qui utilisent un hébergement mutualisé peuvent contacter leur fournisseur d'hébergement pour vérifier les mesures prises. Ceux qui administrent directement leurs serveurs doivent contrôler les versions installées et s'assurer que les correctifs sont effectivement actifs.
7. Les mesures à prendre immédiatement pour sécuriser son site
Face à ce type d'alerte, les développeurs, administrateurs système et responsables de sites web doivent adopter une démarche méthodique. Voici les principales actions recommandées.
Vérifier la version de PHP utilisée
La première étape consiste à identifier la version de PHP exécutée par le site. Il est préférable de vérifier la configuration réellement utilisée par le serveur web ou le processus PHP-FPM, car la version affichée par une console peut être différente de celle utilisée par l'application.
La commande suivante permet notamment de consulter la version de PHP disponible dans un terminal :
php -vCette commande constitue un premier contrôle. Elle ne garantit pas, à elle seule, que le site web utilise cette même version.
Installer les correctifs officiels
La deuxième étape consiste à installer une version corrigée compatible avec l'environnement utilisé. Les versions correctives mentionnées dans les informations publiées sur l'incident comprennent PHP 8.2.35, PHP 8.3.36, PHP 8.4.27 et PHP 8.5.12.
Avant toute mise à jour, il faut vérifier les avis officiels de PHP, les recommandations du fournisseur d'hébergement et la compatibilité de l'application. Les versions en fin de vie doivent faire l'objet d'un plan de migration vers une version maintenue.
Redémarrer les services concernés
Après l'installation des correctifs, il faut vérifier que les processus qui exécutent PHP utilisent effectivement la version mise à jour. Selon l'environnement, cela peut nécessiter le redémarrage du serveur web, de PHP-FPM ou d'autres services concernés.
Examiner les journaux et surveiller les activités inhabituelles
Les administrateurs doivent rechercher les événements inhabituels, les erreurs répétées, les processus inattendus et les connexions suspectes. Si des signes de compromission sont découverts, l'application des correctifs ne suffit pas : une investigation de sécurité, une vérification de l'intégrité des fichiers et une évaluation des données potentiellement exposées sont nécessaires.
Renforcer les protections complémentaires
La gestion des accès, la limitation des privilèges, les sauvegardes régulières et la segmentation des services contribuent à réduire l'impact d'un incident. Ces mesures ne remplacent pas les mises à jour, mais elles permettent de renforcer la sécurité générale de l'infrastructure.
Envisager une interruption temporaire si nécessaire
Lorsqu'un serveur exposé présente un risque sérieux et qu'aucun correctif ni mesure de protection suffisante ne peut être appliqué rapidement, une restriction d'accès ou une mise hors ligne temporaire peut être nécessaire. Cette décision doit être évaluée en fonction du niveau de risque, des obligations de service et des recommandations des autorités compétentes.
8. Que doivent faire les entreprises, les développeurs et les propriétaires de sites en Afrique ?
Cette alerte concerne également les entreprises, les administrations, les établissements de formation, les boutiques en ligne et les entrepreneurs numériques africains qui exploitent des applications PHP.
La taille d'une organisation ne la protège pas automatiquement contre les cyberattaques. Au contraire, les sites qui ne bénéficient pas d'une maintenance régulière ou dont les ressources de sécurité sont limitées peuvent rencontrer davantage de difficultés pour identifier et corriger rapidement leurs vulnérabilités.
Pour les entreprises et les organisations au Togo comme ailleurs, plusieurs réflexes sont importants :
- connaître les technologies et les versions utilisées par les sites de l'organisation ;
- maintenir une relation claire avec le développeur ou le fournisseur d'hébergement ;
- appliquer rapidement les correctifs de sécurité validés ;
- conserver des sauvegardes récentes et vérifier qu'elles peuvent être restaurées ;
- surveiller les accès aux espaces d'administration et aux serveurs ;
- prévoir une procédure de réaction en cas de compromission.
La sécurité numérique ne doit pas être considérée uniquement comme une dépense technique. Elle participe à la continuité des activités, à la protection des clients et à la crédibilité d'une organisation sur Internet.
9. Ce que les utilisateurs ordinaires doivent retenir
Pour la majorité des internautes, cette vulnérabilité ne nécessite pas d'intervention directe sur leur ordinateur ou leur téléphone. Les mesures principales concernent les propriétaires de sites, les administrateurs de serveurs et les fournisseurs de services.
Les utilisateurs doivent néanmoins rester attentifs aux communications officielles des plateformes qu'ils fréquentent. Ils doivent également se méfier des messages frauduleux qui pourraient exploiter cette actualité pour demander des mots de passe, diffuser des liens malveillants ou inciter au téléchargement de faux outils de sécurité.
Si un service en ligne recommande une mesure particulière, il convient de vérifier que cette demande provient bien de son canal officiel.
Conclusion : la maintenance et la vigilance restent indispensables
Les vulnérabilités découvertes dans PHP illustrent les défis auxquels est confronté un Internet reposant sur des composants logiciels partagés par des millions de sites et d'applications. Même un logiciel largement utilisé et entretenu peut contenir des défauts difficiles à détecter.
Cette affaire met également en évidence l'importance croissante de l'intelligence artificielle dans la recherche en cybersécurité. Les outils d'analyse peuvent contribuer à révéler des vulnérabilités anciennes, mais leur utilisation exige une approche responsable et une capacité de réaction rapide.
Pour les développeurs, les administrateurs système et les propriétaires de sites, le message est clair : il faut vérifier les versions utilisées, appliquer les correctifs officiels, surveiller les systèmes et ne pas négliger la maintenance préventive.
La sécurité d'un site web ne se limite pas à son apparence ou à ses fonctionnalités. Elle repose également sur la fiabilité de toute l'infrastructure qui le fait fonctionner.
Sources et références
- BBC News — Informations sur la faille PHP et les conséquences internationales, 23 octobre 2026
- PHP.net — Site officiel du langage PHP et avis de sécurité
- CVE.org — Référentiel des vulnérabilités informatiques
- National Cyber Security Centre — Recommandations de cybersécurité
Rédaction : Lantante Technologie
Suivez Lantante Technologie pour rester informé des actualités du numérique, du développement web, de l'intelligence artificielle et de la cybersécurité.
#LantanteTechnologie #PHP #Cybersecurite #SecuriteInformatique #DeveloppementWeb #WordPress #Laravel #IntelligenceArtificielle #ProtectionDesDonnees #SecuriteWeb #Technologie #Togo
Galerie photos
Laisser un commentaire
Une actualité ou un message à partager ? Contactez-nous
Une question, une remarque ? Laissez-nous un mot, nous vous répondons.